Mostrando postagens com marcador Forense. Mostrar todas as postagens

Software Avançado De Investigação Forense Móvel


O MOBILedit Forensics é um software forense avançado para telefones, que extrai e analisa profundamente o conteúdo do telefone, incluindo dados excluídos , dados do aplicativo, senhas, geolocalizações e qualquer coisa que possa residir no telefone. Software profissional para autoridades e usuários corporativos e finais. Ele também pode ignorar a senha, o PIN e a criptografia de backup do telefone .

Exigências
MOBILedit forensics Express
Celular com (a depuração USB deve estar ativada.)
Passo 1:
Faça o download do MOBILedit Forensic Express  AQUI 
Instale no seu PC.
Agora clique em MOBILedit Forensic e clique em Iniciar .

Passo 2:
Na próxima etapa, ele começará a procurar dispositivos, conecte seu dispositivo com o cabo de dados
N ota : USB depuração deve ser habilitado.
Etapa 3:
Agora selecione seu dispositivo e clique na próxima opção.
Passo 4:
Ele solicitará a aquisição de todos os dados do telefone necessários para instalar o aplicativo de conector no dispositivo, clique em Instalar .
Passo 5:
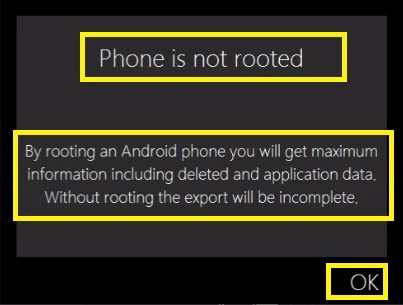
Clique em ok se o seu telefone não estiver enraizado.
Enraizado é necessário se você deseja obter o máximo de informações, incluindo dados excluídos e de aplicativos, como mensagens do Whatsapp e do Facebook e muito mais.
Passo 6:
Selecione uma seleção específica e clique no botão Avançar .
Passo 7:
Clique no botão Selecionar tudo e Próximo . Nesta etapa, você pode selecionar os dados especificados que deseja extrair do dispositivo.
Passo 8:
Nesta etapa, preencha os detalhes do caso no campo de texto e clique em Avançar .
Passo 9:
Agora selecione o formato do relatório e também o backup das exportações.
Aqui, temos quatro opções para fazer backup de nossas exportações, como backup MobiLedit, exportação MobiLedi, backup Cellebrite UFDR e ADB.
Passo 10:
Selecione a pasta de destino onde deseja salvar o resultado e o backup, depois clique em exportar.
Passo 11:
Agora aguarde os dados de exportação e análise, uma vez concluídos, clique na pasta do relatório e veja o resultado.
Resultado em formato PDF
Resultado de 009_calls.pfd

MOBILedit Forensic Express


Você pode extrair todos os dados de um telefone com apenas alguns cliques. Isso inclui dados excluídos, histórico de chamadas, contatos, mensagens de texto, mensagens multimídia, fotos, vídeos, gravações, itens de calendário, lembretes, notas, arquivos de dados, senhas e dados de aplicativos como Skype, Dropbox, Evernote, Facebook, WhatsApp, Viber, Signal, WeChat e muitos outros.  


MOBILedit v5.7.0 .x86
MOBILedit v5.7.0 .x64
MOBILedit v6.0.1 .x86
MOBILedit v6.0.1 .x64
Notas de instalação
Homepage


Lista de Ferramentas Forense - III


As ferramentas que são referências em Computação Forense e outras que foram descobertas em pesquisas específicas. A grande maioria é para plataforma Windows, mas algumas são específicas para ambiente Linux.


Análise de ambiente Windows
LastActivityView – http://www.nirsoft.net/utils/computer_activity_view.html
USBDeview – http://www.nirsoft.net/utils/usb_devices_view.html
Registry Workshop – http://www.torchsoft.com/en/rw_information.html
Ultimate Forensics Outflow Win-UFO – http://win-ufo.org/downloads.shtml
PrefetchForensics – http://www.woanware.co.uk/forensics/prefetchforensics.html

Análise de emails
Kernel for Exchange Server Recovery – http://www.nucleustechnologies.com/Exchange-Server-Data-Recovery.html

Cálculo de Hash
MultiHasher – http://www.abelhadigital.com/multihasher

Captura e análise de rede
Wireshark – https://www.wireshark.org
Xplico – http://www.xplico.org

Carving Tools e Recuperação de Arquivos
Foremost – http://foremost.sourceforge.net
ReviveIT – https://github.com/libyal/reviveit
TestDisk and PhotoRec – http://www.cgsecurity.org/wiki/PhotoRec
Ontrack EasyRecovery – http://www.krollontrack.com/data-recovery/recovery-software

Dispositivos Móveis (smartphones)
MOBILedit! Forensic – http://www.mobiledit.com
Oxygen Forensic Suite – http://www.oxygen-forensic.com/en/products/oxygen-forensic-suite/features

Dump e Análise de Memória
Belkasoft Live RAM Capturer – https://belkasoft.com/en/ram-capturer
Memoryze – https://www.mandiant.com/resources/download/memoryze
Volatility – https://github.com/volatilityfoundation

Duplicação de mídia (bit a bit)
FTK Imager – http://accessdata.com/product-download/digital-forensics/ftk-imager-version-3.2.0

Emulador de Android
Genymotion – https://www.genymotion.com/#!/download

Inventário de PC hardware e software
Free PC Audit (standalone) – http://www.misutilities.com/free-pc-audit/index.html
Network Asset Tracker (network) – http://www.misutilities.com/network-asset-tracker/index.html

Plataforma de investigação
Autopsy – http://www.sleuthkit.org/autopsy
Belkasoft Evidence Center – https://belkasoft.com/en/ec
EnCase Forensic – https://www.guidancesoftware.com/products/Pages/encase-forensic/overview.aspx
Forensic Toolkit (FTK) – http://accessdata.com/solutions/digital-forensics/forensic-toolkit-ftk
OS Forensics – http://www.osforensics.com

Recuperação de Senhas
Passware Password Recovery Kit Forensic – http://www.lostpassword.com/kit-forensic.htm

Lista de Ferramentas Forenses - II


Bem esta lista funcionará com um grande guia de que ferramentas existem para fazer nosso trabalho de perícia. A lista é organizada por tipo tarefa. É importante ter em mente que a ferramenta em si não garante um resultado adequado, sendo necessário experiência, processo e metodologia do perito para garantir um trabalho de qualidade até mesmo correto.
Se o software for pago será descrito com: COMERCIAL

Aquisição Forense
BAT – Belkasoft Aquisition Tool – Extração de Mobile, Cloud, Disco e RAM.
FTK Imager – Extração de RAM e Discos
dd – É instalado junto com Linux.
Magnet Acquire – Extração de Mobile e Discos.

Análise de Memória Volátil (RAM)
volatility – Análise de Memória RAM
Evolve – Interface WEB para o volatility
LiME – Análise de Memória RAM

Quebra de Senha / Força Bruta
hashcat – Melhor software de quebra de senha existente. Suporte a CPU e GPU.
Passware Kit Forensic – COMERCIAL, uma das melhores ferramentas pagas, com suporte a GPU e quebra distribuída. (Windows).

Processadores de Evidência / Análise Forense
Autopsy
IPED – Indexador e Processador de Evidências Digitais
FTK – COMERCIAL
EnCase – COMERCIAL
Celebrite – COMERCIAL

Analisadores de Senhas Salvas e Cache de Navegadores
Browse History View – Visualizador de Cache de Múltiplos Navegadores (Windows).
My Last Search – Últimas Buscas Realizadas (Windows).
ChomePass – Revela Senhas do Chrome (Windows).
IE PassView – Revela Senhas do Internet Explorer (Windows).
Password Fox – Revela Senhas Do Firexox (Windows).

Hacking 
Aircrack-ng – Suite para invasão de redes wireless.

Outros
USB Log View – Mostra a atividade de dispositivos removíveis em Windows. Mostra HDs externos e PenDrives que foram conectados no sistema (Windows).
Last Activity View – Mostra uma série de fatos recentes que aconteceram no sistema (Windows).
Postagens mais antigas Página inicial

Populares

Recente

Software Avançado De Investigação Forense Móvel

O MOBILedit Forensics é um software forense avançado para telefones, que  extrai  e  analisa profundamente o conteúdo do telefone,  incluind...